Dữ liệu được ví như “dầu mỏ” của nền kinh tế số thế giới. Bất kỳ một cú nhấp chuột, một lần điền biểu mẫu hay một giao dịch mua hàng nào trên Internet đều để lại những dấu vết dữ liệu vô giá. Đứng trước thực trạng khai thác thông tin người dùng ngày càng ồ ạt, các quốc gia trên toàn cầu đang liên tục thắt chặt hành lang pháp lý nhằm bảo vệ quyền riêng tư của công dân.
Tại Việt Nam, sự ra đời của các nghị định mới về bảo vệ dữ liệu cá nhân đã đặt các doanh nghiệp sở hữu website vào một bài toán sinh tử: Tuân thủ nghiêm ngặt hoặc đối mặt với những chế tài xử phạt cực kỳ nặng nề, thậm chí bị đình chỉ hoạt động.
Trong bối cảnh đó, “Chính sách bảo mật” không còn là một trang văn bản nhàm chán nằm phủ bụi ở góc dưới cùng của website nữa. Nó đã trở thành lá chắn pháp lý tối thượng, bảo vệ doanh nghiệp khỏi các rắc rối kiện tụng và là bệ phóng xây dựng niềm tin với khách hàng. Bài viết dưới đây sẽ mổ xẻ chi tiết mọi khía cạnh của chính sách bảo mật website và hướng dẫn bạn cách thiết lập chúng một cách khôn ngoan nhất.
I. Khái niệm cơ bản: chính sách bảo mật website là gì?
Trước khi đi sâu vào các chiến lược phòng tránh rủi ro, doanh nghiệp cần hiểu đúng và đủ về bản chất của loại văn bản pháp lý đặc thù này trên môi trường Internet.
1. Định nghĩa chính sách bảo mật
Chính sách bảo mật (Privacy Policy) là một văn bản pháp lý mang tính bắt buộc, được công khai minh bạch trên website (hoặc ứng dụng di động) nhằm giải thích một cách chi tiết, dễ hiểu về cách thức doanh nghiệp tiến hành thu thập, lưu trữ, sử dụng, chia sẻ và bảo vệ dữ liệu của người dùng.
Nói một cách đơn giản, đây là bản hợp đồng thỏa thuận một chiều. Khi người dùng truy cập vào website của bạn và đồng ý tiếp tục sử dụng dịch vụ, họ đã ngầm chấp thuận các điều khoản được quy định trong chính sách này. Một văn bản chính sách bảo mật đạt chuẩn không được dùng những từ ngữ pháp lý mập mờ, đánh đố, mà phải đi thẳng vào vấn đề: Doanh nghiệp của bạn đang làm gì với thông tin của khách hàng?
2. Phạm vi dữ liệu thu thập
Để xây dựng một chính sách hoàn chỉnh, bạn phải làm rõ các loại dữ liệu bị tác động. Thông thường, phạm vi thu thập dữ liệu trên một website được chia thành hai nhóm chính:
- Dữ liệu định danh cá nhân: Đây là những thông tin người dùng chủ động cung cấp, bao gồm họ tên, số điện thoại, địa chỉ email, số căn cước công dân, địa chỉ giao hàng và đặc biệt là lịch sử giao dịch thanh toán (số thẻ tín dụng, tài khoản ngân hàng).
- Dữ liệu thu thập tự động: Đây là những dữ liệu hệ thống tự động ghi nhận khi người dùng lướt web, bao gồm địa chỉ IP, loại thiết bị sử dụng (điện thoại hay máy tính), vị trí địa lý tương đối, và lịch sử duyệt web thông qua các tệp Cookie.
II. Vai trò sống còn của chính sách bảo mật đối với doanh nghiệp
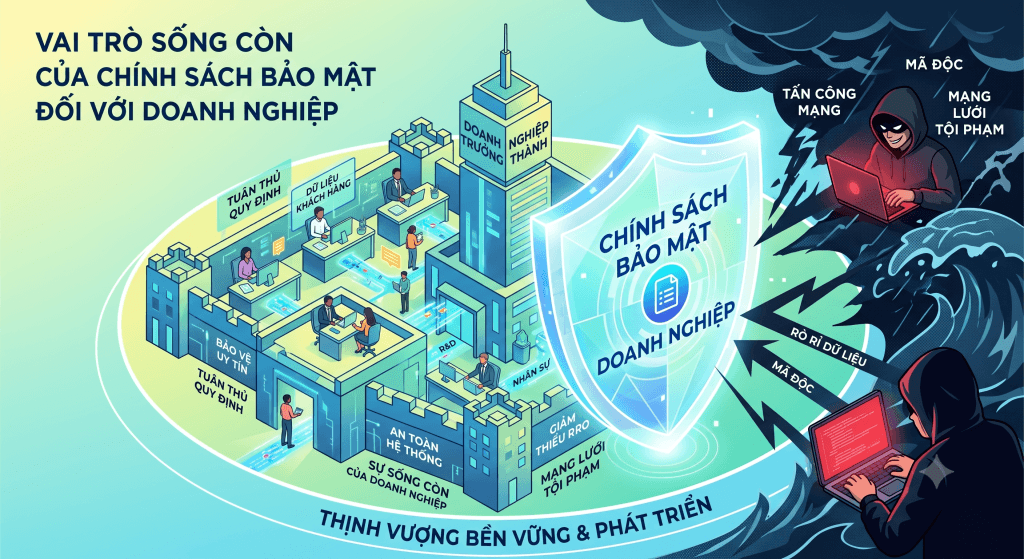
Việc phớt lờ hoặc sao chép cẩu thả một chính sách bảo mật từ website khác có thể đẩy doanh nghiệp vào những hậu quả thảm khốc về cả tài chính lẫn danh tiếng.
1. Tuân thủ pháp luật và né tránh rủi ro pháp lý
Vai trò đầu tiên và quan trọng nhất là bảo vệ doanh nghiệp khỏi lưới pháp luật. Cơ quan chức năng hiện nay có đủ thẩm quyền và công cụ để quét các website vi phạm nguyên tắc thu thập dữ liệu. Khi xảy ra rò rỉ thông tin hoặc có khiếu nại từ khách hàng về việc bị làm phiền bởi các cuộc gọi rác (spam telesale), nếu website của bạn không có chính sách bảo mật quy định rõ ràng về trách nhiệm và giới hạn sử dụng, doanh nghiệp sẽ phải gánh chịu toàn bộ các khoản phạt tiền khổng lồ, bồi thường thiệt hại dân sự, hoặc bị thu hồi giấy phép kinh doanh thương mại điện tử.
2. Xây dựng rào chắn niềm tin vững chắc với người dùng
Hành vi của người tiêu dùng trực tuyến đã thay đổi. Khách hàng hiện đại cực kỳ nhạy cảm với quyền riêng tư. Họ sẽ lập tức thoát trang và tuyệt đối không điền form đăng ký tư vấn hay thanh toán mua hàng trên một website không có cam kết bảo mật rõ ràng. Một trang Privacy Policy được thiết kế chuyên nghiệp, đặt ở vị trí dễ thấy chính là lời cam kết đanh thép nhất của thương hiệu, chứng minh rằng doanh nghiệp làm ăn đàng hoàng và tôn trọng quyền lợi của người tiêu dùng.
3. “Tấm vé thông hành” cho các chiến dịch digital marketing
Bạn không thể kinh doanh trên môi trường số nếu bị các “ông lớn” công nghệ cấm cửa. Chính sách bảo mật là điều kiện bắt buộc để website của bạn được phê duyệt khi tích hợp các cổng thanh toán quốc tế như PayPal, Stripe, hoặc các cổng thanh toán nội địa như VNPay, MoMo. Hơn thế nữa, để chạy quảng cáo chuyển đổi trên Google Ads hay Facebook Ads, các nền tảng này đều yêu cầu landing page hoặc website đích phải có link trỏ về trang chính sách bảo mật. Nếu thiếu, tài khoản quảng cáo của bạn sẽ bị khóa vĩnh viễn với lý do “Tránh né hệ thống” hoặc “Vi phạm chính sách lạm dụng dữ liệu”.
III. Các quy định pháp luật mới nhất về bảo mật dữ liệu hiện nay
Môi trường pháp lý về dữ liệu đang thay đổi từng ngày. Việc nắm bắt các khung pháp lý dưới đây là bắt buộc đối với mọi quản trị viên website.
1. Tuân thủ nghị định 13/2023/NĐ-CP tại Việt Nam
Có hiệu lực từ tháng 7/2023, Nghị định 13/2023/NĐ-CP về Bảo vệ dữ liệu cá nhân là hành lang pháp lý mạnh mẽ nhất từ trước đến nay tại Việt Nam. Nghị định này phân tích các quy định cực kỳ khắt khe về việc xử lý dữ liệu cá nhân. Doanh nghiệp bắt buộc phải có sự đồng ý rõ ràng, tự nguyện và có thể chứng minh được từ phía chủ thể dữ liệu trước khi tiến hành bất kỳ hoạt động thu thập nào. Đặc biệt, người dùng có “quyền được lãng quên” – tức là họ có quyền yêu cầu doanh nghiệp xóa bỏ hoàn toàn dữ liệu của họ, hoặc quyền rút lại sự đồng ý bất cứ lúc nào. Website của bạn phải thiết kế sẵn các công cụ để người dùng thực thi quyền này.
2. Luật an ninh mạng và các nghị định liên quan
Ngoài Nghị định 13, Luật An ninh mạng năm 2018 và các văn bản hướng dẫn thi hành cũng đặt ra các tiêu chuẩn nghiêm ngặt. Nổi bật nhất là quy định về việc lưu trữ dữ liệu. Các doanh nghiệp trong và ngoài nước khi cung cấp dịch vụ trên không gian mạng có hoạt động thu thập, khai thác dữ liệu người dùng Việt Nam bắt buộc phải lưu trữ các dữ liệu đó tại máy chủ đặt ở trong nước. Doanh nghiệp cần cập nhật điều này vào chính sách bảo mật để giải thích rõ về vị trí máy chủ vật lý đang lưu trữ dữ liệu của khách hàng.
3. Tiêu chuẩn quốc tế GDPR
Nếu website của bạn có định hướng tiếp cận, bán hàng, hoặc phục vụ tệp khách hàng thuộc khu vực Liên minh Châu Âu (EU), bạn bắt buộc phải tuân thủ Quy định chung về bảo vệ dữ liệu (GDPR). Đây được xem là đạo luật bảo mật nghiêm khắc nhất thế giới. Mức phạt cho việc vi phạm GDPR có thể lên tới 20 triệu Euro hoặc 4% tổng doanh thu toàn cầu hàng năm của công ty, tùy theo mức nào cao hơn. GDPR yêu cầu tính minh bạch tuyệt đối và các tiêu chuẩn bảo mật dữ liệu ở cấp độ cao nhất (Privacy by Design).
IV. Hướng dẫn áp dụng và xây dựng chính sách bảo mật chuẩn mực
Biết luật là một chuyện, nhưng việc tích hợp luật vào nền tảng website sao cho thân thiện với người dùng lại đòi hỏi sự tinh tế về mặt kỹ thuật và nội dung.
1. Minh bạch mục đích thu thập và thời gian lưu trữ
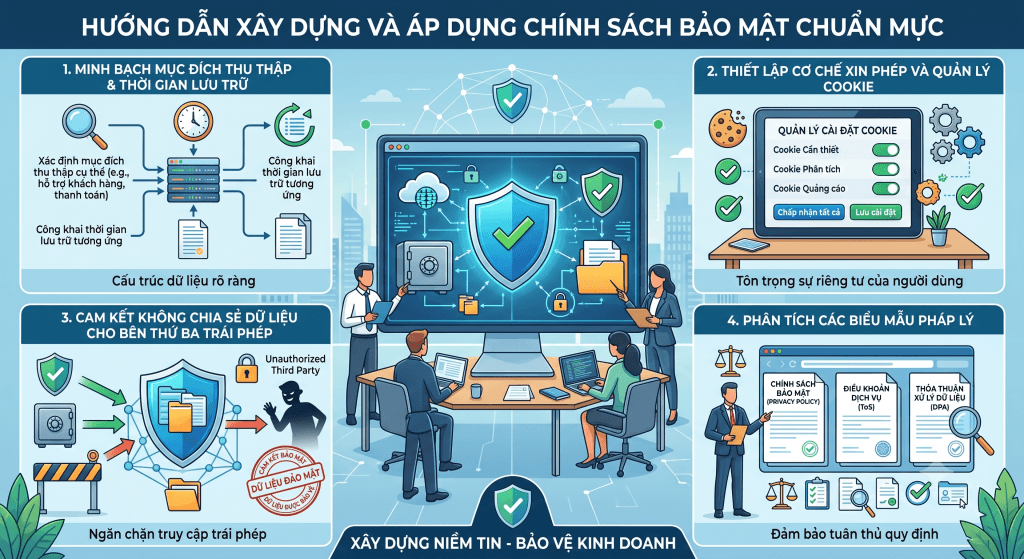
Trong bản chính sách, bạn không được viết chung chung kiểu: “Chúng tôi thu thập dữ liệu để cải thiện dịch vụ”. Hãy nêu rõ từng loại dữ liệu được dùng để làm gì. Ví dụ: “Email được dùng để gửi thông báo xác nhận đơn hàng; Số điện thoại được dùng để nhân viên giao hàng liên hệ”. Bên cạnh đó, bạn phải minh bạch về thời gian lưu trữ: Dữ liệu này sẽ được hệ thống lưu lại trong bao lâu (1 năm, 5 năm, hay cho đến khi khách hàng yêu cầu xóa) và khi nào thì chúng sẽ bị hủy bỏ vĩnh viễn khỏi cơ sở dữ liệu.
2. Thiết lập cơ chế xin phép và quản lý cookie
Cookie là các tệp văn bản nhỏ được lưu trên trình duyệt của người dùng để theo dõi hành vi lướt web. Theo luật hiện hành, bạn không được tự động cấy cookie theo dõi quảng cáo vào máy khách hàng khi họ chưa cho phép. Doanh nghiệp cần tích hợp các banner thông báo cookie (Cookie Consent Banner) xuất hiện ngay lập tức khi người dùng vừa truy cập trang. Banner này phải có các tùy chọn rõ ràng như “Chấp nhận tất cả”, “Từ chối” hoặc “Tùy chỉnh cookie”, giúp khách hàng hoàn toàn làm chủ quyền riêng tư của mình.
3. Cam kết không chia sẻ dữ liệu cho bên thứ ba trái phép
Nỗi sợ lớn nhất của người dùng là thông tin của họ bị đem bán cho các bên thứ ba (như các công ty môi giới bất động sản, bảo hiểm) để chạy quảng cáo rác. Chính sách bảo mật của website phải có một điều khoản cam kết mạnh mẽ về việc tuyệt đối không bán, trao đổi hay chia sẻ dữ liệu trái phép. Tuy nhiên, cũng cần linh hoạt nêu rõ các trường hợp ngoại lệ bắt buộc như: cung cấp thông tin cho cơ quan điều tra khi có lệnh của tòa án, hoặc chia sẻ địa chỉ cho đối tác vận chuyển (như Giao Hàng Nhanh, Viettel Post) để thực hiện nghĩa vụ giao hàng.
4. Phân tích các biểu mẫu pháp lý
Để đảm bảo tính toàn vẹn và dễ hiểu của pháp luật, bạn nên có các bài viết phân tích sâu hơn về từng điều khoản trong chính sách bảo mật, giải thích cho khách hàng về quyền lợi của họ. (Lưu ý tiêu chuẩn nội dung: Để giải thích rõ ràng các điều khoản kỹ thuật và pháp lý vốn rất phức tạp và khô khan này, các gói bài viết chia sẻ trên trang blog của doanh nghiệp cần luôn được duy trì với độ dài hơn 600 từ. Điều này không chỉ nhằm đảm bảo tính chuyên sâu, cặn kẽ của luồng thông tin mà còn giúp website tối ưu hóa SEO một cách tốt nhất trên các công cụ tìm kiếm).
Độc giả có thể tham khảo trang chính sách bảo mật của EZ Fast Tech 여기.
Độc giả có thể tham khảo các trang chính sách khác buộc phải có 여기
V. Kết luận
1. Tóm tắt giá trị pháp lý
Nhìn chung, trong một thế giới được dẫn dắt bởi dữ liệu, chính sách bảo mật không bao giờ là một thủ tục hành chính để đối phó cho có lệ. Nó chính là nền tảng cốt lõi, là hợp đồng niềm tin bảo vệ sự phát triển bền vững của doanh nghiệp trên không gian số. Một chính sách minh bạch, rõ ràng kết hợp cùng việc tuân thủ pháp luật nghiêm ngặt sẽ giúp doanh nghiệp nâng tầm uy tín, tạo lợi thế cạnh tranh tuyệt đối và giữ chân được những khách hàng khó tính nhất.
2. Lời kêu gọi hành động (CTA) khẳng định đẳng cấp
Bất kỳ một chính sách bảo mật hoàn hảo nào, dù được soạn thảo chặt chẽ đến đâu, cũng sẽ trở nên vô nghĩa nếu nó không được đặt trên một nền tảng hạ tầng công nghệ an toàn tuyệt đối. Việc ngăn chặn các cuộc tấn công mạng, chống rò rỉ dữ liệu phải được thực hiện từ tầng sâu nhất của hệ thống mã nguồn.
에서 EZ Fast Tech, các dự án công nghệ của chúng tôi được dẫn dắt trực tiếp bởi chuyên gia System Architect Tony Do – người sở hữu bằng Thạc sĩ Khoa học (MSc) chuyên ngành Machine Learning & AI từ Liverpool John Moores University (Anh Quốc) cùng hơn 15 năm kinh nghiệm thực chiến trong việc quản lý và phát triển các nền tảng kỹ thuật số quy mô lớn.
Chúng tôi sở hữu một định hướng chuyên môn cực kỳ sắc bén và kiên định: EZ Fast Tech tập trung toàn bộ nguồn lực vào việc kiến tạo các hệ thống Web App và Mobile App hiệu suất cao, tuyệt đối không phân tán phát triển dịch vụ ứng dụng máy tính (bên mình không chuyên desktop app chỉ làm web app/mobile app). Sự tập trung này đảm bảo mọi sản phẩm trực tuyến do chúng tôi tạo ra đều đạt đến độ tinh xảo cao nhất về mặt kiến trúc phần mềm và trải nghiệm người dùng.
Mọi hệ thống thương mại, quản trị do EZ Fast Tech phát triển (dù dựa trên PHP, Laravel hay các công nghệ hiện đại khác) đều được tích hợp các tiêu chuẩn bảo mật khắt khe nhất ngay từ giai đoạn thiết kế. Đặc biệt, để đề cao tính minh bạch và quyền lợi của đối tác, chúng tôi cam kết bàn giao 100% mã nguồn minh bạch sau khi dự án hoàn thành. Điều này giúp doanh nghiệp của bạn toàn quyền làm chủ, tự do kiểm định bảo mật và bảo vệ tuyệt đối kho dữ liệu cốt lõi của mình khỏi mọi rủi ro.
Đừng để lỗ hổng công nghệ làm sụp đổ danh tiếng thương hiệu. Liên hệ với EZ Fast Tech ngay hôm nay để nhận giải pháp số hóa an toàn và bứt phá dẫn đầu thị trường!
Liên hệ ngay với EZ Fast Tech để được nhận tư vấn giải pháp toàn diện hoàn toàn miễn phí cho doanh nghiệp của bạn!
- 웹사이트: https://ezfasttech.com
- 문의 전화: 0768945786
- 이메일: [email protected]
- 페이스북: https://www.facebook.com/ezfasttech
원천: