보안 업체 카스퍼스키가 최근 발표한 통계에 따르면, 지난 1년 동안 동남아시아 지역에서 6,100만 건 이상의 무차별 대입 공격이 탐지되어 차단된 것으로 나타났다. 무차별 대입 공격은 비밀번호 추측 또는 정확한 결과를 찾을 때까지 수많은 문자 조합을 무작위로 시도하여 암호를 해독합니다. 성공할 경우, 악의적인 사용자는 사용자의 로그인 정보를 탈취하여 시스템에 접근할 수 있습니다.
사이버 범죄자들은 종종 마이크로소프트의 원격 데스크톱 프로토콜(RDP)을 악용하여 비밀번호 공격을 감행합니다. RDP는 사용자가 네트워크를 통해 다른 컴퓨터에 연결할 수 있도록 하는 그래픽 인터페이스를 제공합니다. 이 프로토콜은 시스템 관리자와 일반 사용자 모두에게 널리 사용되며, 서버나 다른 PC를 원격으로 제어하는 데 활용됩니다.
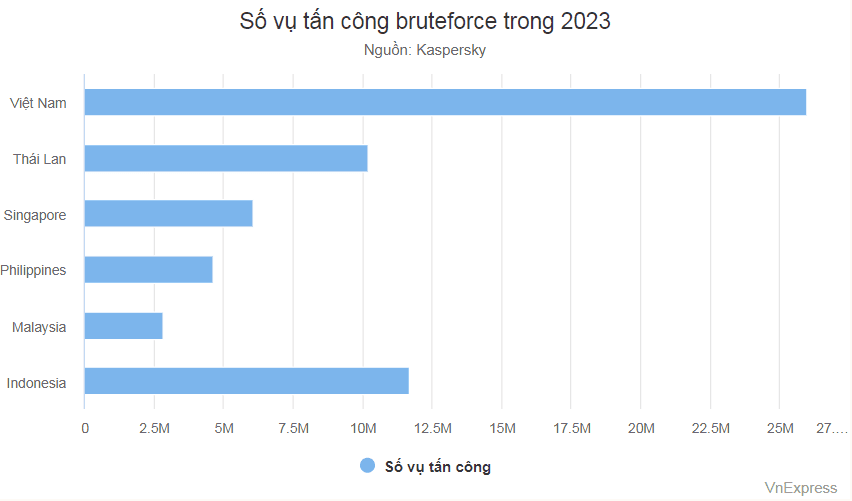
RDP 무차별 대입 공격이 성공했다는 것은 공격자가 정확한 사용자 이름과 비밀번호를 찾아내어 대상 컴퓨터에 대한 원격 액세스 권한을 획득했음을 의미합니다.
2023년에는 총 25,974,425건의 RDP 무차별 대입 공격이 발견되었으며 베트남, 그 다음은 인도네시아(11,703,925건)이며, 태국은 3위(10,205,819건)를 차지했다. 한편, 싱가포르는 600만 건 이상, 필리핀은 500만 건에 육박했으며, 말레이시아는 300만 건에 가까운 공격 건수로 가장 낮은 수치를 기록했다.
카스퍼스키의 아시아-태평양 지역 총괄 책임자인 아드리안 히아(Adrian Hia)에 따르면, 무차별 대입 공격은 기업이 결코 가볍게 여겨서는 안 될 위협이다. 제3자 서비스를 통한 데이터 교환, 직원의 개인용 컴퓨터 사용, 와이파이 네트워크의 잠재적 위험, 그리고 RDP와 같은 원격 접속 도구는 모두 비밀번호 도난으로 이어질 수 있는 위험 요소들이다. “또한, AI와 알고리즘의 발전으로 인해 데이터 도난이 더 빠르고 대규모로 발생하고 있습니다”라고 히아 씨는 분석했다.
카스퍼스키 전문가에 따르면, AI를 활용한 무차별 대입 공격으로부터 데이터를 보호하기 위해 사용자는 특수 문자가 포함된 강력한 비밀번호를 우선적으로 사용해야 하며, 기업용 VPN을 통한 RDP 접속을 제한하고, 네트워크 수준 인증(NLA)을 활성화하며, 2단계 인증을 설정하고, 사용하지 않을 때는 RDP를 비활성화하며, 신뢰할 수 있는 보안 솔루션을 활용해야 합니다.
VnExpress에 따르면
EZ Fast Tech: 전문적인 웹사이트 솔루션과 최적화된 보안 조치를 통해 고객 데이터를 안전하게 보호합니다
풍부한 경험과 열정을 갖춘 전문가 팀을 보유한 EZ Fast Tech는 전문적이고 SEO에 최적화된 웹사이트를 구축할 수 있도록 도와드리는 원스톱 웹사이트 디자인 및 개발 서비스를 자랑스럽게 제공합니다:
- 요청에 따라 웹사이트 기획 및 디자인
- SEO에 최적화된 웹사이트 제작, 빠른 로딩 속도
- 콘텐츠, 이미지 및 동영상 최적화
- 웹사이트 유지보수 및 지원 서비스 제공