セキュリティ企業カスペルスキーが発表した最新の統計によると、過去1年間に東南アジア地域で6,100万件以上のブルートフォース攻撃が検出・阻止された。ブルートフォースとは、 パスワードを推測する あるいは、正しい答えが見つかるまで文字列の組み合わせを次々と試すことで、暗号を解読する。成功すれば、悪意のある者はユーザーのログイン情報を盗み出し、システムにアクセスすることができるようになる。.
サイバー犯罪者は、パスワード攻撃を行うために、MicrosoftのRemote Desktop Protocol(RDP)を悪用することがよくあります。RDPは、ユーザーがネットワークを介して他のコンピュータに接続するためのグラフィカルインターフェースを提供します。システム管理者や一般ユーザーの両方によって、サーバーや他のPCをリモートで操作するために広く利用されています。.
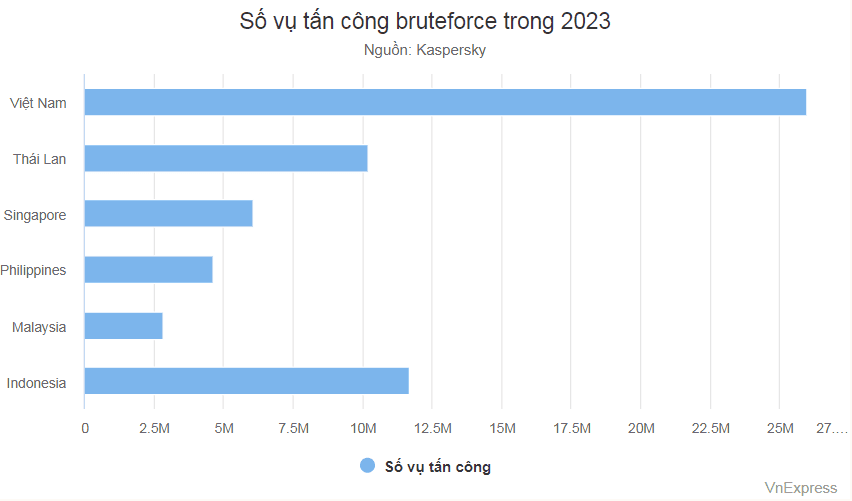
RDPへのブルートフォース攻撃が成功したということは、攻撃者が正しいユーザー名とパスワードを見つけ出し、標的のコンピュータへのリモートアクセス権を獲得したことを意味します。.
2023年には、25,974,425件のRDPブルートフォース攻撃が検出されました。 ベトナム, 、続いてインドネシア(11,703,925件)、タイが3位(10,205,819件)となった。一方、シンガポールでは600万件以上、フィリピンでは500万件近く、マレーシアでは300万件弱と、最も少ない件数となった。.
カスペルスキーのアジア太平洋地域担当エグゼクティブディレクター、エイドリアン・ヒア氏によると、ブルートフォース攻撃は企業が軽視できない脅威である。データ交換にサードパーティのサービスを利用すること、従業員が個人用パソコンで作業すること、Wi-Fiネットワークの潜在的なリスク、そしてRDPのようなリモートアクセスツールは、パスワードが盗まれるリスクにつながる危険因子である。「さらに、AIやアルゴリズムの進歩により、データ窃取はより迅速かつ大規模に行われるようになっている」とヒア氏は指摘する。.
カスペルスキーの専門家によると、AIを活用したブルートフォース攻撃からデータを保護するためには、ユーザーは以下の対策を優先的に実施する必要があります。すなわち、特殊文字を含む強力なパスワードの設定、企業VPN経由でのRDPアクセスの制限、ネットワークレベル認証(NLA)の有効化、二要素認証の有効化、使用していない場合のRDPの無効化、そして信頼できるセキュリティソリューションの導入です。.
VnExpressによると
EZ Fast Tech:プロフェッショナルなウェブサイトソリューション。セキュリティ対策を最適化し、お客様のデータを保護します
経験豊富で情熱あふれる専門家チームを擁するEZ Fast Techは、プロフェッショナルでSEO対策の行き届いたウェブサイトを実現する、包括的なウェブデザイン・開発サービスを提供しております:
- ご要望に応じたウェブサイトの企画・デザイン
- SEO対策済みのウェブサイト制作、高速なページ読み込み
- コンテンツ、画像、動画の最適化
- ウェブサイトの保守・サポートサービスを提供